Nieproszony kod od Microsoftu – spokojnie, ale działaj szybko
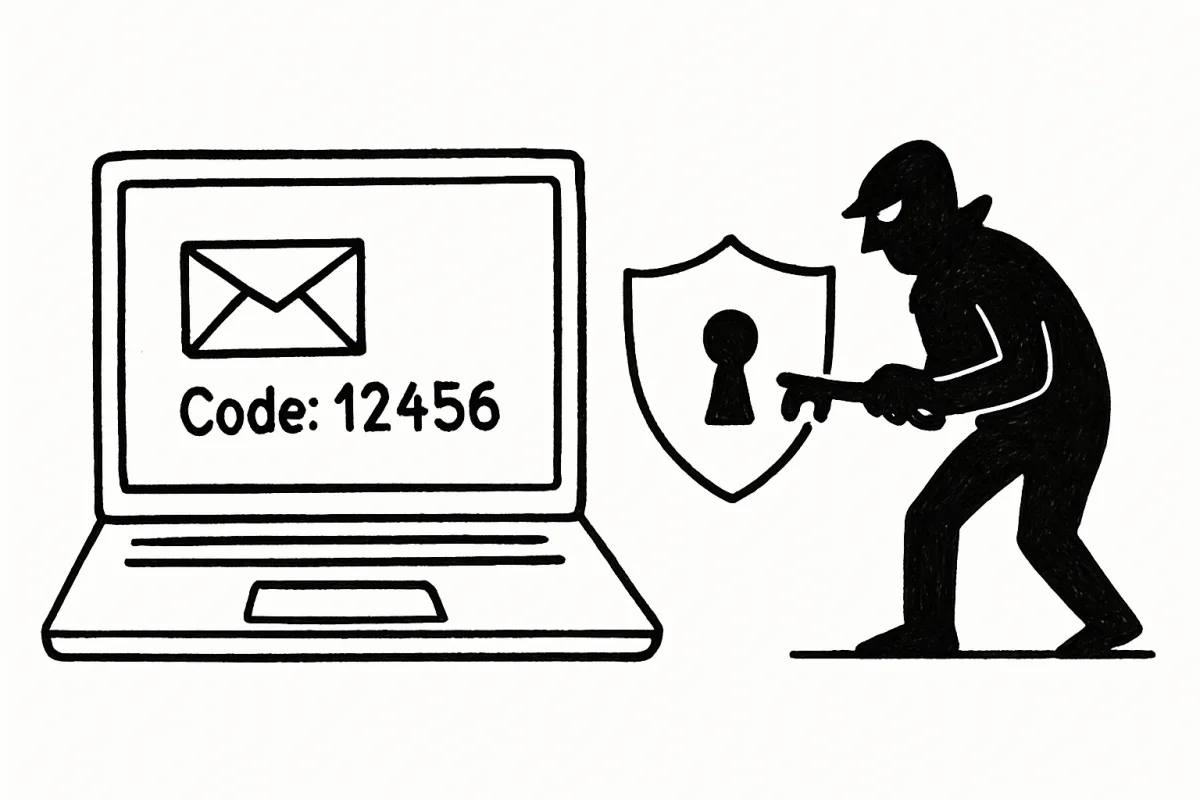
Nieproszony kod jednorazowy (zwany kodem 2FA lub kodem uwierzytelniającym) w Twojej skrzynce e-mail od Microsoftu to jasny sygnał: ktoś zna Twoje hasło i właśnie próbuje wejść na Twoje konto. Dwuskładnikowe uwierzytelnianie — czyli wymóg podania dodatkowego kodu po haśle — to ostatnia linia obrony, która w tej chwili chroni Twoje dane. Dopóki nie udostępnisz tego kodu, intruz jest zatrzymany. Ale to nie znaczy, że możesz zignorować całą sytuację i odłożyć telefon.
Według danych Microsoft z raportu Digital Defense Report 2023, każdego dnia dochodzi do ponad 4000 ataków na hasła wymierzonych w konta Microsoft na całym świecie. Polska jest jednym z krajów regularnie wymienianych przez CERT Polska jako cel kampanii phishingowych wymierzonych w użytkowników usług chmurowych.
Dlaczego ktoś ma już Twoje hasło?
Twoje hasło mogło wyciec na kilka sposobów — i żaden z nich nie musi oznaczać, że zrobiłeś coś głupiego. Wycieki danych (czyli sytuacje, gdy bazy danych serwisów internetowych zostają skradzione przez hakerów) są codziennością. Serwis haveibeenpwned.com pozwala sprawdzić, czy Twój adres e-mail pojawił się kiedykolwiek w jakimś wycieku — warto to zrobić już teraz.
Inne możliwe przyczyny to:
- Phishing (fałszywe strony i e-maile podszywające się pod Microsoft), który mógł wyłudzić Twoje dane tygodnie lub miesiące temu
- Używanie tego samego hasła w wielu serwisach — jeśli jeden z nich wyciekł, wszystkie inne konta są zagrożone
- Złośliwe oprogramowanie na komputerze lub telefonie, które "szpiegowało" wpisywane hasła
- Zbyt proste hasło, które można było "zgadnąć" automatycznie (ataki słownikowe)
Co zrobić natychmiast po otrzymaniu niezamówionego kodu
Czas reakcji ma tu ogromne znaczenie. Oto konkretne kroki, które powinieneś wykonać w ciągu najbliższych minut:
Krok 1: Nie podawaj kodu nikomu
Nie ma absolutnie żadnej sytuacji, w której pracownik Microsoftu poprosi Cię o kod jednorazowy przez telefon, e-mail lub czat. Jeśli ktoś do Ciebie dzwoni i twierdzi, że "wykrył włamanie" i potrzebuje tego kodu — to oszust. Rozłącz się natychmiast.
Krok 2: Zmień hasło do konta Microsoft
Wejdź bezpośrednio na stronę account.microsoft.com (wpisz adres ręcznie w przeglądarkę, nie klikaj żadnych linków z e-maila) i zmień hasło. Wybierz hasło długie, unikalne i niepodobne do poprzedniego. Najlepiej użyj menadżera haseł, który wygeneruje je automatycznie.
Krok 3: Sprawdź historię logowań
Po zalogowaniu wejdź w zakładkę "Zabezpieczenia" lub "Aktywność na koncie". Microsoft pokazuje tam, z jakiego kraju, urządzenia i o której godzinie ktoś próbował się zalogować. Jeśli widzisz nieznane lokalizacje — to właśnie ci próbujący włamywacze.
Krok 4: Włącz aplikację uwierzytelniającą
Kody przesyłane SMS-em są mniej bezpieczne niż aplikacja uwierzytelniająca. Pobierz Microsoft Authenticator (bezpłatna aplikacja na telefon) i skonfiguruj ją zamiast kodów SMS. Aplikacja generuje kody lokalnie na Twoim telefonie — hakerzy nie mogą ich przechwycić tak łatwo jak SMS-ów.
Krok 5: Zmień hasła wszędzie tam, gdzie używałeś tego samego
Jeśli to samo hasło co do Microsoftu masz w banku, na Allegro, OLX lub Facebooku — zmień je natychmiast we wszystkich tych miejscach. To jeden z najczęstszych błędów Polaków w zakresie bezpieczeństwa online.
Techniki, których używają hakerzy – wyjaśnione po ludzku
Cyberprzestępcy stosują coraz sprytniejsze metody, żeby obejść dwuskładnikowe uwierzytelnianie. Dwie najczęstsze to:
Adversary-in-the-Middle (AiTM) — atakujący tworzy fałszywą stronę logowania, która wygląda identycznie jak strona Microsoftu. Gdy wpisujesz tam dane, strona "przekazuje" je do prawdziwego Microsoftu w Twoim imieniu i jednocześnie kradnie Twoją sesję. Efekt: logujesz się "normalnie", a haker wchodzi na Twoje konto równolegle.
MFA Fatigue (zmęczenie powiadomieniami) — atakujący wielokrotnie próbuje się zalogować Twoim hasłem, generując dziesiątki powiadomień push na Twoim telefonie z prośbą o zatwierdzenie. Liczy na to, że w końcu klikniesz "zatwierdź" ze zmęczenia lub zdenerwowania. Jeśli dostajesz wiele powiadomień pod rząd, których nie zamawiałeś — nigdy ich nie zatwierdzaj.
Jak się chronić na przyszłość
Kilka zasad, które realnie podnoszą bezpieczeństwo Twojego konta Microsoft i innych kont online:
- Używaj unikalnych haseł do każdego serwisu — menadżer haseł (np. Bitwarden, który jest bezpłatny) robi to za Ciebie
- Włącz klucz dostępu (passkey) lub aplikację uwierzytelniającą — to znacznie bezpieczniejsze niż SMS
- Regularnie sprawdzaj aktywność swojego konta Microsoft — raz na miesiąc wystarczy
- Nie loguj się do konta Microsoft przez publiczne sieci Wi-Fi bez VPN
- Uważaj na phishing — e-maile z linkami "zweryfikuj swoje konto" mogą prowadzić do fałszywych stron
Nie ignoruj — reaguj
Nieproszony kod jednorazowy od Microsoftu to nie pomyłka systemu ani spam. To dowód, że ktoś zna Twoje hasło i jest o jeden krok od przejęcia Twojego konta. Działaj natychmiast: zmień hasło, sprawdź historię logowań i włącz aplikację uwierzytelniającą. Im szybciej zareagujesz, tym mniejsze ryzyko, że stracisz dostęp do swoich danych, e-maili i dokumentów.